
Wir haben die ISO 27001 selbst durchlaufen: Was wir bei unserer eigenen Zertifizierung gelernt haben
- Honicon ist ISO/IEC 27001:2022-zertifiziert (TÜV NORD CERT) – freiwillig, ohne Kunden- oder Gesetzesdruck.
- Sicherheit haben und Sicherheit nachweisen sind zwei verschiedene Dinge. Gelebte, aber undokumentierte Prozesse waren die größte Hürde.
- Risikomanagement als echtes Steuerungsinstrument: 96 Risiken, klare Verantwortliche, mindestens jährliche Überprüfung.
- Klare Rollen entscheiden: Geschäftsführung aktiv eingebunden, ISB fest etabliert, Awareness bis auf Mitarbeiterebene.
- Zertifizierungsdauer realistisch 9–18 Monate. Die Erfahrung fließt direkt in die Beratung bei ISO 27001 und NIS2 ein.
Zertifikatsnummer
44121260336
Gültig von
24. Juli 2026
Gültig bis
23. Juli 2029
Geltungsbereich
Erbringung von IT-Beratungsleistungen (Prozess- und Projektberatung, Software- und Applikationsberatung sowie Beratung zu Informationssicherheitsthemen) der Honicon GmbH mit Firmensitz in Lüneburg, einschließlich der unterstützenden internen Prozesse und der dazugehörigen IT-Infrastruktur.
Zertifikat prüfen
Nun ist es offiziell: Die Honicon GmbH ist “ISO-27001-zertifiziert”.
Dahinter steckt mehr als nur ein bestandenes Audit. Er steht für einen langen, ehrlichen und manchmal überraschenden Lernprozess, den wir bewusst durchlaufen haben. Unsere größte Erkenntnis dabei: Gute Sicherheit zu betreiben und gute Sicherheit nachzuweisen ist nicht dasselbe.
Der Startschuss: Eine Entscheidung aus Überzeugung
Vor über einem Jahr haben wir intern entschieden, unser ISMS nach ISO 27001 zu bauen. Unsere Kunden haben es nicht verlangt, und wir hatten auch keine gesetzliche Pflicht, ein ISMS umzusetzen. Aber als Beratungsunternehmen im Bereich Informationssicherheit haben wir die Ambition, selbst die Standards zu erfüllen, die wir unseren Kunden empfehlen.
Was auf den ersten Blick nach einer strategischen Maßnahme klingt, war aber vor allem ein Bekenntnis: Wir wollen nicht nur ausführen, sondern verstehen, was es bedeutet, ein ISMS aufzusetzen, mit all seinen organisatorischen, technischen und menschlichen Facetten.
Ein weiterer Grund, der uns angetrieben hat: NIS2. Die Richtlinie stellt viele Unternehmen vor ähnliche Fragen wie die ISO 27001, Risikomanagement, Dokumentation, Verantwortlichkeiten. Wer eines versteht, hat für das andere eine solide Grundlage. Dieses Wissen haben wir uns im Rahmen dieses Projekts ebenfalls erarbeitet.
Unsere Erfahrung, Ihr Mehrwert: Sie sparen sich die ersten sechs Monate des Zögerns. Wir wissen, welche Fragen am Anfang wirklich wichtig sind und welche man getrost später klären kann.
Theorie trifft Wirklichkeit
Unser Team brachte jahrelange Erfahrung in Sicherheitsprozessen und Digitalisierung mit. Zu Beginn haben wir uns alleine auf den Weg gemacht, ohne externe Unterstützung. Trotzdem waren die ersten Wochen ernüchternd. Wir waren zwar nicht schlecht vorbereitet, aber so ein ISMS-Aufbau geht sehr tief: Man öffnet eine Tür und findet fünf weitere dahinter, und am Ende muss dann alles zusammenhängen. Was wir dabei gelernt haben: Externe Begleitung macht den Unterschied. Auch wenn intern viel Wissen vorhanden ist, hilft ein strukturierter Blick von außen dabei, den Überblick zu behalten.
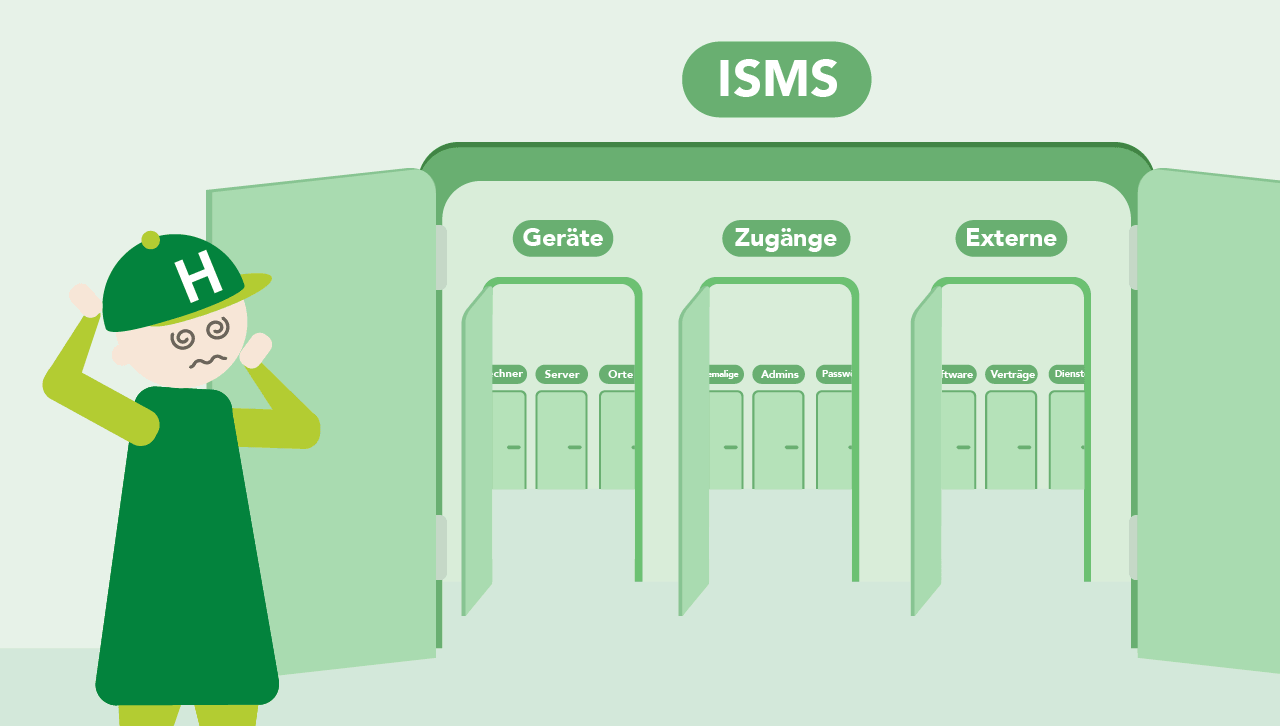
Als kleineres Unternehmen lebten wir lange von kurzen Wegen und eingespielten Abläufen. Vieles funktionierte einfach, ohne dass es jemals aufgeschrieben werden musste. Genau das wurde zur Herausforderung: Prozesse, die intern als selbstverständlich galten, existierten nirgendwo schriftlich, und Verantwortlichkeiten waren zwar wahrgenommen, aber nicht formal geregelt. Unsere Sicherheitsmaßnahmen waren – das wussten wir vorher schon – bereits auf einem sehr guten Niveau. Aber das allein reicht für eine Zertifizierung nicht aus. Was fehlte, war die systematische Erfassung, Bewertung und Dokumentation dieser Maßnahmen innerhalb eines strukturierten Rahmens.
Dokumentation neu zu denken war eine wichtige Lektion. Nicht als Pflichtübung, sondern als das, was Sicherheit erst tatsächlich belastbar macht. Denn was nur in Köpfen existiert, geht verloren. Was aufgeschrieben, begründet und regelmäßig überprüft wird, bleibt.
Unsere Erfahrung, Ihr Mehrwert: Wir haben die typischen Stolpersteine selbst erlebt. Das bedeutet für Sie: kürzere Wege, weniger Frust und eine Begleitung, die Ihnen zeigt, wie es bei einem Unternehmen Ihrer Größe tatsächlich funktioniert.
Den Mehrwert wirklich verstehen
Ein besonders lehrreicher Teil des Prozesses war der Aufbau unseres Risikomanagements. Die Norm verlangt zwar keine bestimmte Methode, aber sie verlangt eine nachvollziehbare, konsistente und dokumentierte Vorgehensweise. Dass eine Risikobewertung auf Kriterien wie Eintrittswahrscheinlichkeit, potenzielle Schadenshöhe, betroffene Assets und bestehende Schutzmaßnahmen basieren muss, war uns grundsätzlich klar. Was wir durch unsere Reise jedoch viel klarer verstanden haben, ist der konkrete Mehrwert dieser Systematik: Sie zwingt Unternehmen dazu, Annahmen logisch darzulegen, Entscheidungen nachvollziehbar zu machen und Maßnahmen gezielt dort einzusetzen, wo sie tatsächlich gebraucht werden.
Was dabei entstand, war keine starre Excel-Liste, sondern ein gelebtes Instrument: eine Risikolandkarte mit 96 Risiken und definierten Maßnahmen, systemisch abgebildet und weitgehend automatisiert. Jedes Risiko hat eine verantwortliche Person, die es mindestens einmal jährlich überprüft. In der Praxis passiert das oft häufiger, nämlich immer dann, wenn sich etwas ändert: zum Beispiel neue Technologien oder veränderte Prozesse. Weil die Verantwortlichen ihre Bereiche kennen, können sie aktiv reagieren und dokumentieren, bevor ein Risiko zum Problem wird. Genau darin liegt ein großer Teil des Mehrwerts: nicht nur in der Dokumentation, sondern in der Verantwortlichkeit und Reaktionsfähigkeit, die dahintersteckt. Ob ein Risiko akzeptiert, reduziert oder weitergegeben wird, jede dieser Entscheidungen wird bewusst getroffen und nachvollziehbar festgehalten. Das gilt für technische Risiken, aber auch für menschliche Fehler, Lieferantenabhängigkeiten und physische Zugriffe.
Unsere Erfahrung, Ihr Mehrwert: Ein ISMS, das nach dem Audit verstaubt, ist teuer erkauftes Papier. Wir bauen mit Ihnen eines, das Ihnen danach tatsächlich nützt: als Steuerungsinstrument, dem Sie selbst vertrauen.
Verantwortung, die gelebt werden muss
Ein großer Sprung war für uns, Rollen klar zu besetzen und Verantwortung sichtbar zu machen.
Die ISO 27001 verlangt in Abschnitt 5.1 eine klar definierte oberste Leitung, die aktiv in das ISMS eingebunden ist: beispielsweise für das Bereitstellen von Ressourcen und das Beauftragen mit Verantwortungen. Bei uns war das denkbar unkompliziert. Unser Geschäftsführer, Nico, leitet die IT-Administration. Die Einbindung in das ISMS war dadurch von Beginn an selbstverständlich. Dennoch nehmen wir mit, dass das Thema mit der obersten Leitung zentral ist. Informationssicherheit ist keine IT-Frage, sie ist eine Unternehmensfrage. Wenn das Top-Management das ISMS aktiv trägt, werden Mitarbeitende es auch ernst nehmen.
Unsere ISB (Informationssicherheitsbeauftragte) ist Caroline. Ein ISB dirigiert das ISMS und ist dafür zuständig, die Dokumente in gelebte Praxis zu übertragen. Aber eine Rolle zu definieren ist das eine. Sie wirklich auszufüllen, das andere. Der Schritt ist uns gelungen und wir haben gelernt, dass ein ISB mit dem Informationssicherheitssystem wächst.
Ein ISMS steht und fällt schließlich damit, dass jede Person im Unternehmen, unabhängig von Position oder Abteilung, ihre eigene Verantwortung im Umgang mit Informationen kennt und wahrnimmt. Sie beginnt beim richtigen Umgang mit Passwörtern und Erkennen von Phishing-Mails, oder einfach das Wissen, wie man einen Sicherheitsvorfall meldet. Diese Erkenntnis hat uns dazu geführt, strukturierte Schulungskonzepte und Awareness-Programme zu entwickeln, die bei konkreten Alltagssituationen der Mitarbeitenden ansetzen.
Unsere Erfahrung, Ihr Mehrwert: Die häufigste Ursache für scheiternde ISMS ist ungeklärte Verantwortung. Wir helfen Ihnen, die richtigen Personen in die richtigen Rollen zu bringen, bevor es zum Problem wird.
Verstehen statt nur wissen
Parallel zum Aufbau unseres ISMS haben wir intensiv in interne Weiterbildung investiert. Wir haben Schulungen bei der DGI und dem TÜV Rheinland besucht und Zertifizierungen erworben, die unser Team für das ISMS und die dazugehörigen Bereiche qualifizieren: darunter den “Information Security Officer” (APMG International), den “IT-Security-Auditor (TÜV)” (TÜV Rheinland), den “ITSiBe/CISO gemäß ISO 27001 und BSI IT-Grundschutz” sowie den “Business Continuity Manager gemäß ISO 22301 und ISO 27031”. Das haben wir getan um Wissen nachhaltig aufzubauen und zu verstehen, warum die Controls so aufgebaut sind, und was hinter den Anforderungen an Lieferantenmanagement oder Incident Management steckt.
Unsere Erfahrung, Ihr Mehrwert: Wir können Ihnen erklären, warum eine Anforderung so formuliert ist, wie sie ist. Das klingt nach einer Kleinigkeit, ist aber der Unterschied zwischen einem ISMS, das Ihre Organisation versteht, und einem, das sie lediglich befolgt.
Was das für Sie bedeutet
Das Zertifikat hängt jetzt an der Wand. Der eigentliche Gewinn ist aber das Wissen, das dahintersteckt: ein tiefes Verständnis dafür, wie ein ISMS wirklich funktioniert und wo formale Compliance aufhört und echte Sicherheitskultur beginnt
Ob Sie ein ISMS von Grund auf aufbauen möchten, einen externen Informationssicherheitsbeauftragten suchen oder sich auf ein Audit vorbereiten: Wir begleiten Sie mit der Erfahrung von jemandem, der diesen Weg selbst gegangen ist.
Das gilt übrigens auch, wenn Sie NIS2 umsetzen müssen. Die Parallelen zur ISO 27001 sind groß, und wir kennen beide Seiten.
Sprechen Sie uns an. Wir zeigen Ihnen nicht nur, wie ISO 27001 geht. Wir bauen Ihr ISMS so auf, dass Sie es leben können.
