
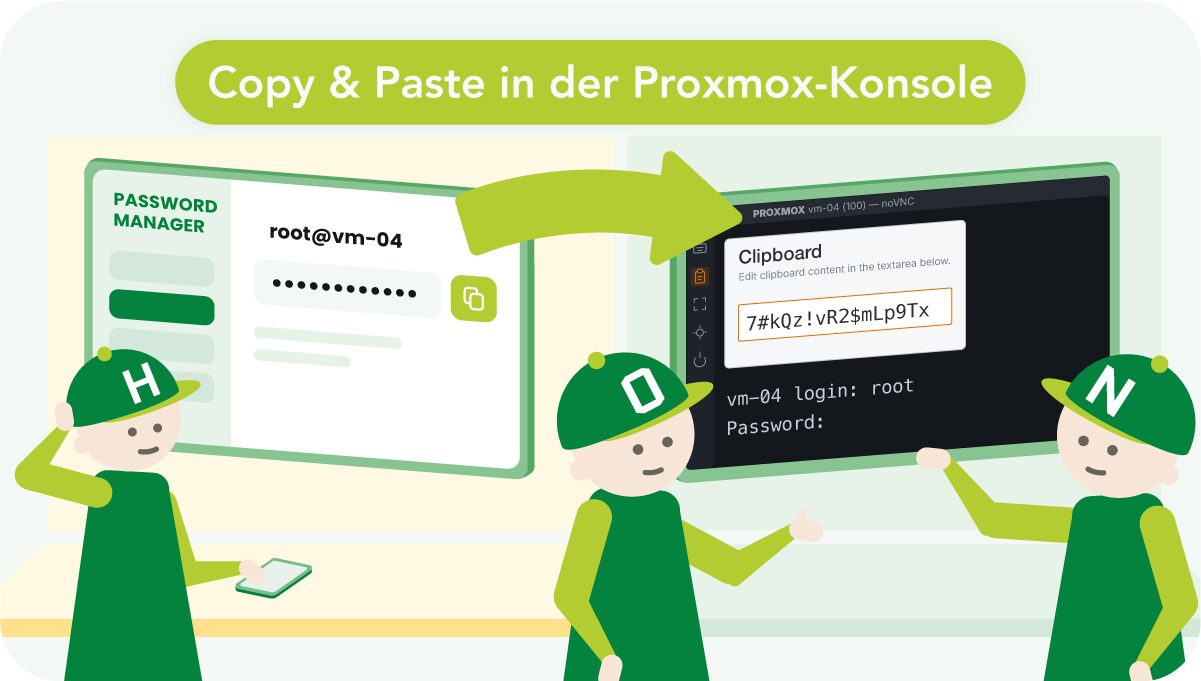
Copy & Paste in der Proxmox-Konsole: ein Setting, das im Ernstfall Minuten spart
ℹ️ tl;dr Seit Proxmox VE 8.1/8.2 lässt sich das Clipboard für die noVNC-Konsole aktivieren. Standardmäßig ist es aber ausgeschaltet. Aktivierung per GUI oder Kommandozeile. Unter Hardware → Display → Advanced oder per qm set <vmid> –vga std,clipboard=vnc, plus spice-vdagent im Linux-Gast bzw. Spice Guest Tools unter Windows. Funktioniert nur mit laufender grafischer Sitzung im Gast. […]
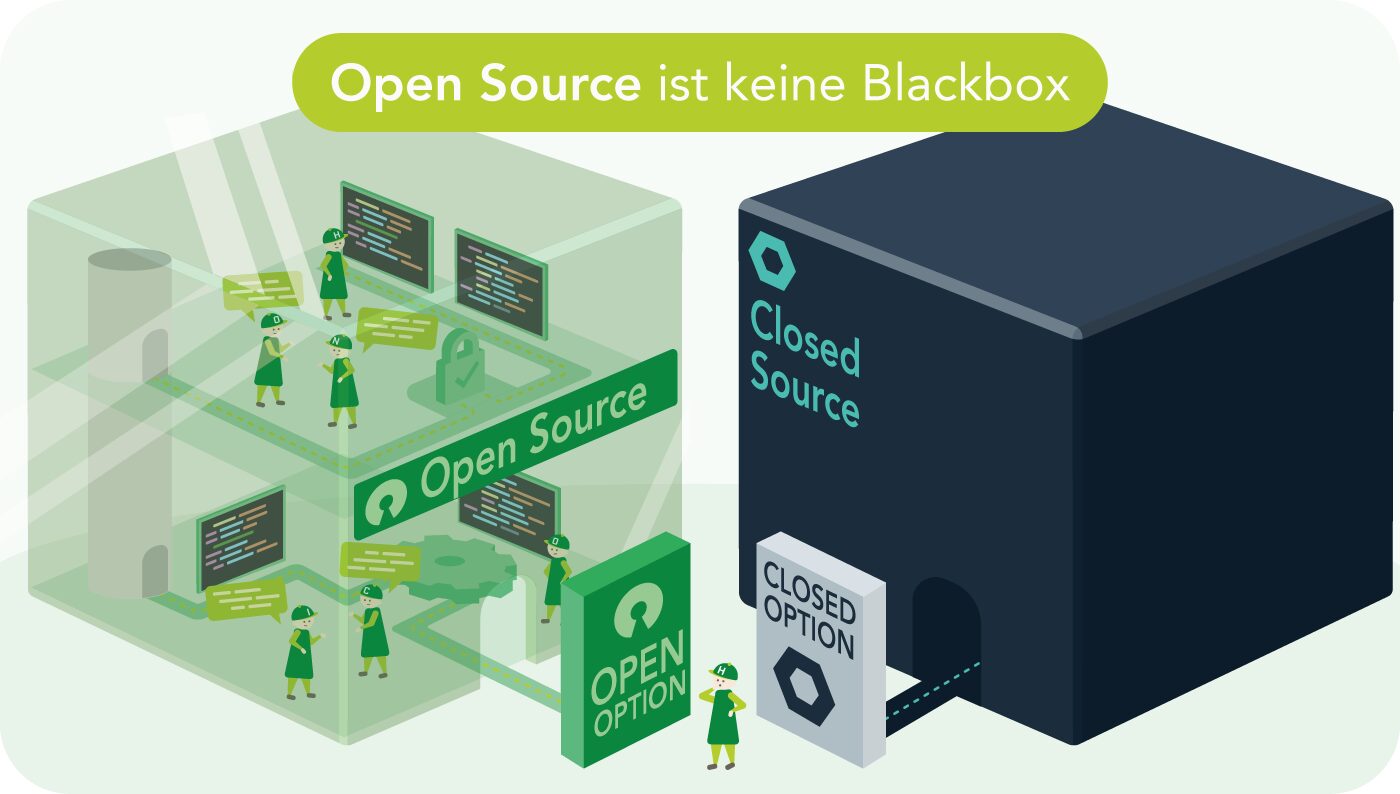
Open Source ist keine Blackbox
ℹ️ tl;dr 73 Prozent der deutschen Unternehmen setzen auf Open Source. Das zeigt der Bitkom-Monitor 2025 – Tendenz steigend. Open-Source-Sicherheit lebt von offenem Code. Du siehst, was drin ist. Geschlossene Software bleibt eine Blackbox. Das BSI setzt bewusst auf Software-Vielfalt. So werden Monokulturen und große Angriffsflächen vermieden. Der Cyber Resilience Act verlangt eine vollständige Komponentenliste. […]

Never change a running system
ℹ️ tl;dr Ungepatchte Systeme sind heute das größte Einfallstor – KI-gestützte Angriffe suchen automatisiert nach Schwachstellen. Updates allein reichen nicht: Ohne funktionierende Helpdesk-Strukturen und dokumentierte Workflows bleibt auch das beste Patch-Management lückenhaft. NIS-2 macht Cybersicherheit zur Chefsache – wer als Geschäftsführung Updates blockiert, trägt persönliche Haftung. Ein gut aufgesetzter Helpdesk-Prozess liefert die Zahlen, mit denen […]

Wir müssen über Datenschutz reden, Atlassian!
Ab dem 17. August 2026 ändert Atlassian seine Datenverarbeitung. Als Atlassian-Partner sagen wir: Das müssen wir ansprechen. ℹ️ tl;dr Ab dem 17. August 2026 nutzt Atlassian Kundendaten zum KI-Training. Betroffen sind rund 300.000 Unternehmen weltweit – wer nicht aktiv widerspricht, ist automatisch dabei. In-App-Daten lassen sich auf jedem Plan deaktivieren. Das geht unter Atlassian Administration […]

/etc/ voll im Griff – mit etckeeper Konfigurationsänderungen sicher nachverfolgen
ℹ️ tl;dr etckeeper stellt /etc/ automatisch unter Git-Versionskontrolle. Jede Konfigurationsänderung auf Linux-Servern wird lückenlos erfasst, inklusive Zeitstempel und Benutzerinformation. Sicherheit und Nachvollziehbarkeit als Kernnutzen: Unerwartete Änderungen fallen sofort auf, frühere Konfigurationszustände lassen sich schnell wiederherstellen. Bei Honicon ist etckeeper Teil des Standard-Setups für verwaltete Linux-Server, eingerichtet direkt bei der Inbetriebnahme, bewährt im Alltag auf vielen […]
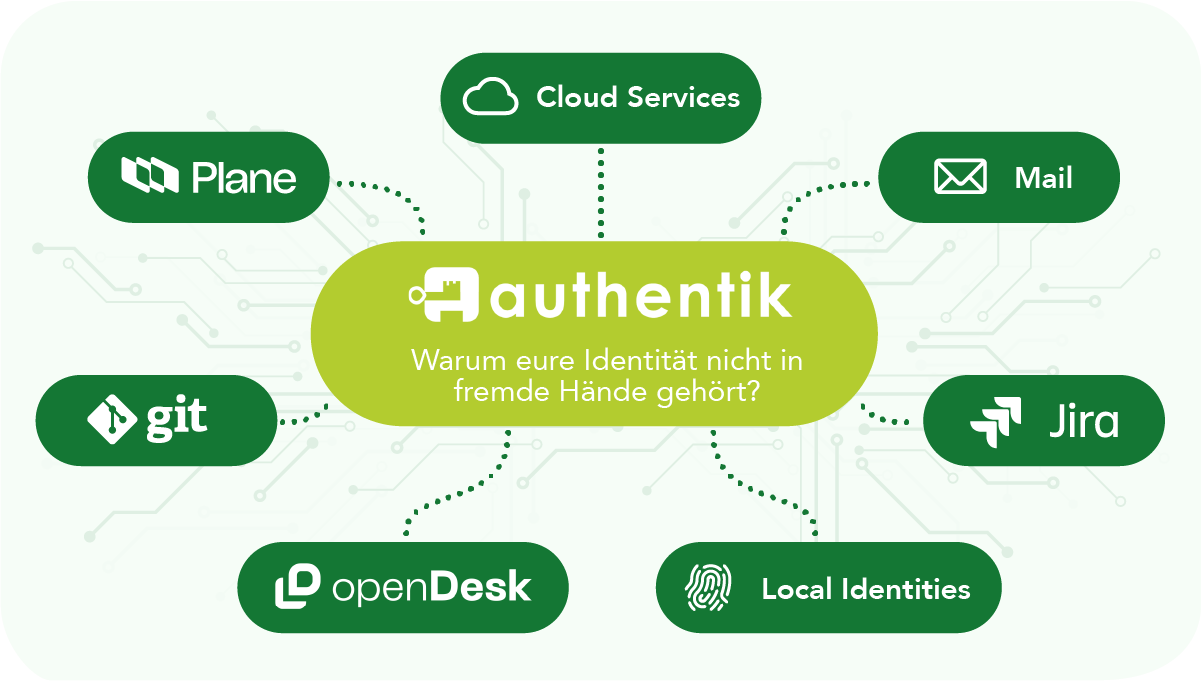
Authentik: Warum eure Identität nicht in fremde Hände gehört
ℹ️ tl;dr Identität ist das Rückgrat eurer IT – wenn der Identity Provider wackelt, wackelt alles: VPN, E-Mail, Git, Cloud-Konsole und Notfallzugang. Authentik ist ein Open-Source-IdP für selbst betriebenes SSO mit SAML, OAuth2/OIDC, LDAP, RADIUS und WebAuthn/Passkeys – von Homelab bis Kubernetes-Cluster. Selbst betreiben bedeutet Souveränität: Kontrolle über Login-Metadaten, Policies, Audit-Trails und kein schleichender Vendor […]
NIS2 kommt – sind Sie bereit?
Viele Unternehmen, die sich bislang nicht als „kritisch“ verstanden haben, stehen plötzlich im Fokus europäischer Cybersicherheitsregulierung. IT-Leitungen, Geschäftsführungen und Sicherheitsverantwortliche in mittelständischen Unternehmen fragen sich aktuell: Sind wir von der NIS-2-Richtlinie betroffen – und was bedeutet das konkret für uns? Am 30. Juli 2025 hat das Bundesamt für Sicherheit in der Informationstechnik (BSI) den Gesetzesentwurf zur Umsetzung […]
Kritische Sicherheitslücke bei Microsoft SharePoint: Dringender Handlungsbedarf für Unternehmen!
„Die On-Prem Instanzen von Microsoft SharePoint sind aktuell von durchaus kritischen Sicherheitslücken bedroht. Das heißt, hier ist Handlungsbedarf. Zum Teil werden diese Lücken nämlich auch schon sehr aktiv ausgenutzt.“ Claudia Plattner, Präsidentin des BSI Videobotschaft des BSI In einer aktuellen Videobotschaft warnt das Bundesamt für Sicherheit in der Informationstechnik (BSI) eindringlich vor einer neuen Angriffswelle auf On-Premises-Instanzen von […]
Digitalisierung in der öffentlichen Verwaltung: Chancen, Herausforderungen und wie der Cyber Security Check der Honicon GmbH unterstützt
Ein Gespräch auf Augenhöhe: Was Digitalisierung in der Verwaltung heute bedeutet Die Digitalisierung der öffentlichen Verwaltung ist ein zentrales Thema für Behörden und Unternehmen gleichermaßen. Im Rahmen eines aktuellen Gesprächs zwischen Helene Brubrowski und Claudia Plattner, einer renommierten Expertin für Verwaltungsdigitalisierung, wurde deutlich: Die größten Herausforderungen liegen nicht nur in veralteten IT-Strukturen und Schnittstellen, sondern […]
Sicherheitswarnung: Kritische Schwachstellen in Atlassian-Produkten
Atlassian hat auch im Dezember nun eine Sicherheitswarnung für diverse Produkte veröffentlicht. Nutzern und Administratoren wird dringend empfohlen, Ihre Systeme zu aktualisieren. Die Atlassian Cloud ist auch mit betroffen und erfordert bei speziellen Anwendungen Aktualisierungen von Komponenten im Netzwerk der Anwender. Details der Schwachstellen und empfohlene Maßnahmen: Wir vom Team Honicon bewerten diese Sicherheitslücken als […]