
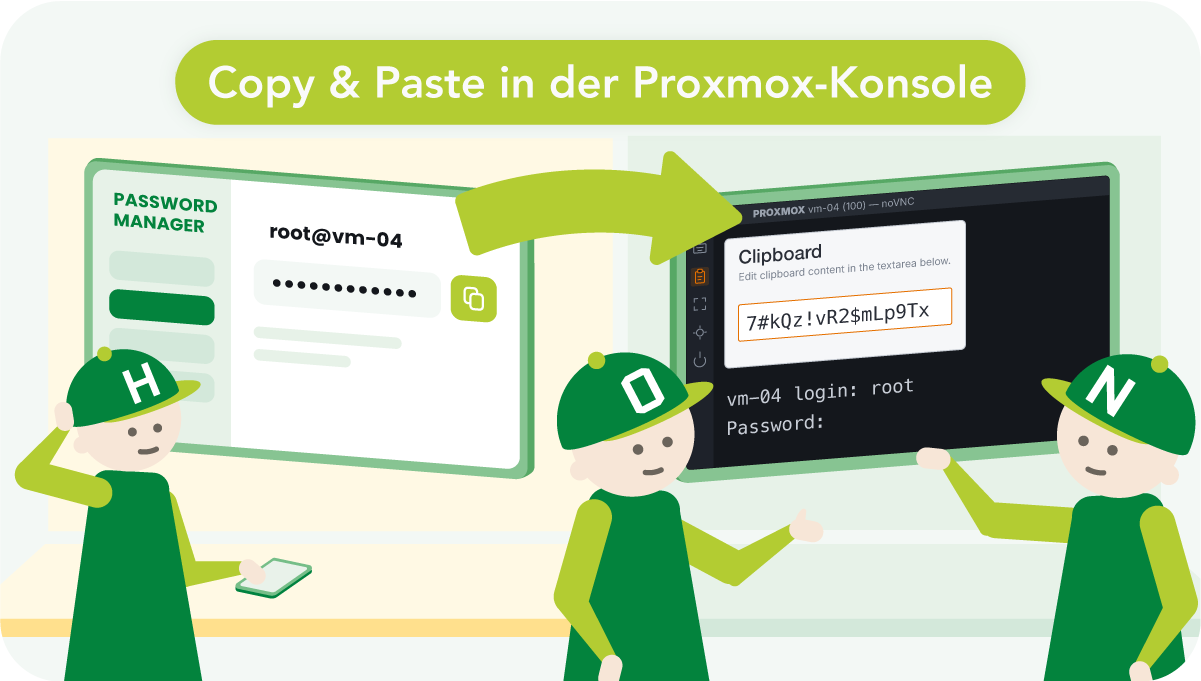
Copy & Paste in der Proxmox-Konsole: ein Setting, das im Ernstfall Minuten spart
ℹ️ tl;dr Seit Proxmox VE 8.1/8.2 lässt sich das Clipboard für die noVNC-Konsole aktivieren. Standardmäßig ist es aber ausgeschaltet. Aktivierung per GUI oder Kommandozeile. Unter Hardware → Display → Advanced oder per qm set <vmid> –vga std,clipboard=vnc, plus spice-vdagent im Linux-Gast bzw. Spice Guest Tools unter Windows. Funktioniert nur mit laufender grafischer Sitzung im Gast. […]

Open Source ist keine Blackbox
ℹ️ tl;dr 73 Prozent der deutschen Unternehmen setzen auf Open Source. Das zeigt der Bitkom-Monitor 2025 – Tendenz steigend. Open-Source-Sicherheit lebt von offenem Code. Du siehst, was drin ist. Geschlossene Software bleibt eine Blackbox. Das BSI setzt bewusst auf Software-Vielfalt. So werden Monokulturen und große Angriffsflächen vermieden. Der Cyber Resilience Act verlangt eine vollständige Komponentenliste. […]

Never change a running system
ℹ️ tl;dr Ungepatchte Systeme sind heute das größte Einfallstor – KI-gestützte Angriffe suchen automatisiert nach Schwachstellen. Updates allein reichen nicht: Ohne funktionierende Helpdesk-Strukturen und dokumentierte Workflows bleibt auch das beste Patch-Management lückenhaft. NIS-2 macht Cybersicherheit zur Chefsache – wer als Geschäftsführung Updates blockiert, trägt persönliche Haftung. Ein gut aufgesetzter Helpdesk-Prozess liefert die Zahlen, mit denen […]

Wir müssen über Datenschutz reden, Atlassian!
Ab dem 17. August 2026 ändert Atlassian seine Datenverarbeitung. Als Atlassian-Partner sagen wir: Das müssen wir ansprechen. ℹ️ tl;dr Ab dem 17. August 2026 nutzt Atlassian Kundendaten zum KI-Training. Betroffen sind rund 300.000 Unternehmen weltweit – wer nicht aktiv widerspricht, ist automatisch dabei. In-App-Daten lassen sich auf jedem Plan deaktivieren. Das geht unter Atlassian Administration […]

Mind the (Air)Gap – Datenschutz und Datensouveränität im Projektmanagement
ℹ️ tl;dr Cloud ist schnell – aber nicht immer die richtige Wahl. Wer sensible Projektdaten verarbeitet, merkt irgendwann, dass Datenkontrolle und SaaS-Lösungen nicht immer zusammenpassen. On-Premises bedeutet nicht automatisch volle Kontrolle. Viele selbst gehostete Lösungen kommunizieren trotzdem mit externen Servern. Erst ein Air Gap trennt wirklich. Plane bietet Projektmanagement On-Premises – inklusive Air Gap Variante. […]

/etc/ voll im Griff – mit etckeeper Konfigurationsänderungen sicher nachverfolgen
ℹ️ tl;dr etckeeper stellt /etc/ automatisch unter Git-Versionskontrolle. Jede Konfigurationsänderung auf Linux-Servern wird lückenlos erfasst, inklusive Zeitstempel und Benutzerinformation. Sicherheit und Nachvollziehbarkeit als Kernnutzen: Unerwartete Änderungen fallen sofort auf, frühere Konfigurationszustände lassen sich schnell wiederherstellen. Bei Honicon ist etckeeper Teil des Standard-Setups für verwaltete Linux-Server, eingerichtet direkt bei der Inbetriebnahme, bewährt im Alltag auf vielen […]

Maschinen- und Anlagenbauprojekte mit Jira Cloud als Projektzentrale
ℹ️ tl;dr Projekte schneller und transparenter steuern – ohne Excel, E-Mails und endlose Meetings Alle Abteilungen – von Konstruktion bis Inbetriebnahme – arbeiten in einer zentralen Plattform Verzögerungen und Abhängigkeiten sofort sichtbar, Terminsicherheit steigt Skalierbare Strukturen für Sondermaschinen und Großanlagen gleichermaßen Einfache Integration in bestehende IT-Systeme, volle Compliance und Nachvollziehbarkeit Die Herausforderung im Maschinen – […]

Schranken im Kopf – Unsere Zusammenarbeit mit einem Global Player der Zufahrtsregelung
ℹ️ tl;dr Klare Berechtigungen schaffen Struktur: Zugriffsbeschränkungen in Jira Service Management sind kein Hindernis, sondern Grundlage für stabile, sichere und nachvollziehbare Prozesse. Von gewachsener Konfiguration zur klaren Architektur: Rollen, Gruppen, Workflows und Automationen der JSM-Instanz wurden Schritt für Schritt restrukturiert und konsolidiert. Cloud-Limitierungen pragmatisch gelöst: Anforderungen wie der direkte Versand von PDF-Dateien aus Tickets wurden […]

BSI Meldeprozess nach NIS-2: Mitarbeitende melden im Service Desk, der ISB kanalisiert und meldet
ℹ️ tl;dr E-Mail ist zu unstrukturiert: Unter NIS-2 fehlen so oft Fakten, Zeitpunkte und eine belastbare Einstufung. Zentral statt wild: Intern melden alle, extern kommuniziert nur eine qualifizierte Stelle (z. B. ISB) – verhindert Fehl- und Doppelmeldungen. Portal + Workflow: Jira Service Management steuert Erfassung, Status, Zuständigkeiten und Auditpfad; Confluence/Assets liefern Kontext. Dynamische Abfrage: Es […]
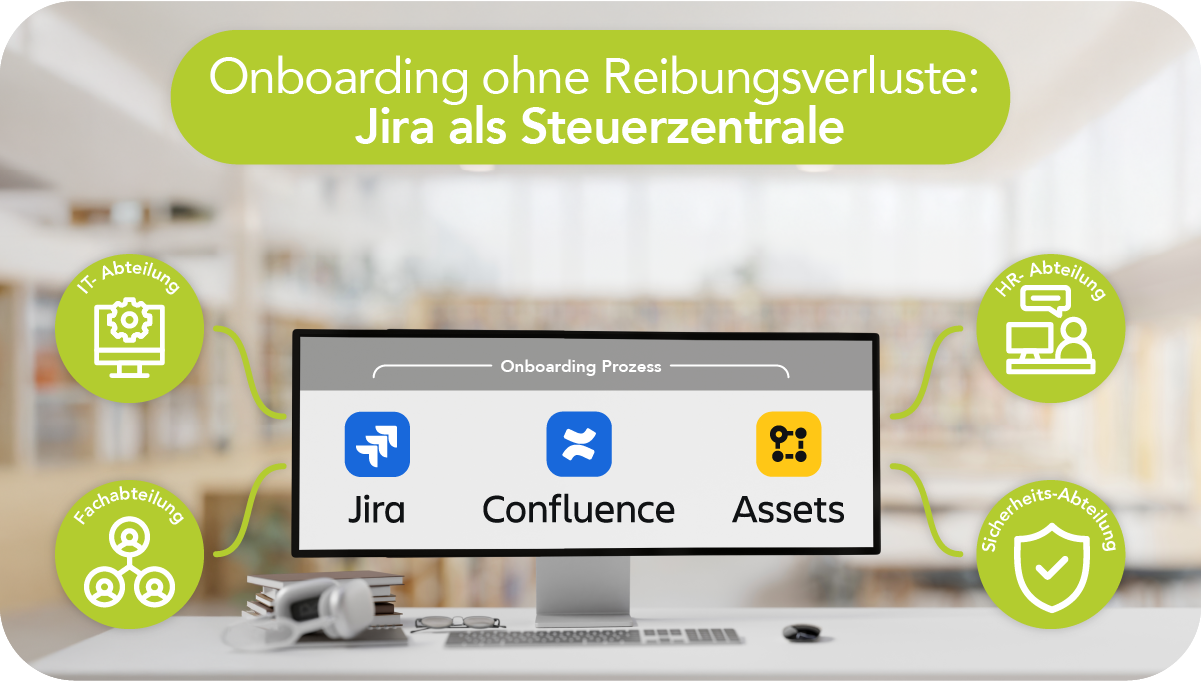
Onboarding ohne Reibungsverluste: Jira als Steuerzentrale
ℹ️ tl;dr Jira bündelt Onboarding end-to-end: ein Vorgang statt verstreuter Mails und Listen, klare Regeln, Fristen, Status und automatische Folgeaufgaben. Wechselprozesse laufen in derselben Logik: Genehmigungen entlang definierter Verantwortlichkeiten, Rechtewechsel und Übergaben als nachvollziehbare Aufgabenpakete. Assets direkt im Prozess verankert: Arbeitsmittel-Zuweisung über Jira Assets, Verknüpfung mit Mitarbeitenden, Owner/Standort/Status als Basis für Support und Reporting. Confluence […]